Dolandırıcılık
31 haber bulundu
Dolandırıcılık
Kuzey Koreli BT Çalışanları Çalınan ABD Kimliklerini Kullanarak 3 Milyon Dolar Kazandı
FBI, 70 ABD şirketini hedef almak ve 3 milyon dolar kazanmak için sahte BT çalışanlarını kullanan bir Kuzey Kore planı nedeniyle Teksas'ta 40 eve baskın düzenledi. Adalet Bakanlığı (DoJ), bu hafta Kuzey Kore'nin Amerikan şirketlerine sahte BT çalışanları yerleştirmeye yönelik uzun süredir devam eden planını hedef alan koordineli yaptırım eylemlerini duyurdu. İki ABD vatandaşı tutuklandı, 14 kişi […]
Dolandırıcılık
Küresel operasyon, 1 milyar oltalama mesajının arkasındaki ağı çökertti
150 ülkede 75.000'den fazla kuruluşu hedef alan, bir milyardan fazla kötü amaçlı mesajın gönderilmesini kolaylaştıran devasa bir siber suç ekosistemi, dünya genelindeki kolluk kuvvetleri ve ortakları tarafından çökertildi.
Dolandırıcılık
Sahte ChatGPT, Gemini Siteleri reklam hesaplarını ve MFA kodlarını çalıyor
Reklam hesabı yöneticilerini hedefleyen yeni bir kampanya, tarayıcı içinde tarayıcı saldırıları yoluyla oturum açma kimlik bilgilerini ve çok faktörlü kimlik doğrulama (MFA) kodlarını çalan sahte ChatGPT, Gemini, Claude ve Perplexity sitelerini kullanıyor. [...]

Dolandırıcılık
Saldırganlar, Çift RMM Kimlik Avı Saldırılarında ScreenConnect'i Dağıtmak İçin MSP360'ı Kötüye Kullanıyor
Microsoft, toplantı davetiyeleri, PDF temalı yemler, yazılım güncelleme istemleri ve diğer sosyal mühendislik içerikleri kisvesi altında MSP360 Uzaktan İzleme ve Yönetim (RMM) yazılımı için bir yükleyici dağıtan kimlik avı kampanyaları konusunda uyardı.
"Yürütüldükten sonra, yanıltıcı bir dosya adı altında dağıtılan meşru MSP360 yükleyicisi, etkilenen sunucuya uzaktan yönetim erişimi sağladı
Dolandırıcılık
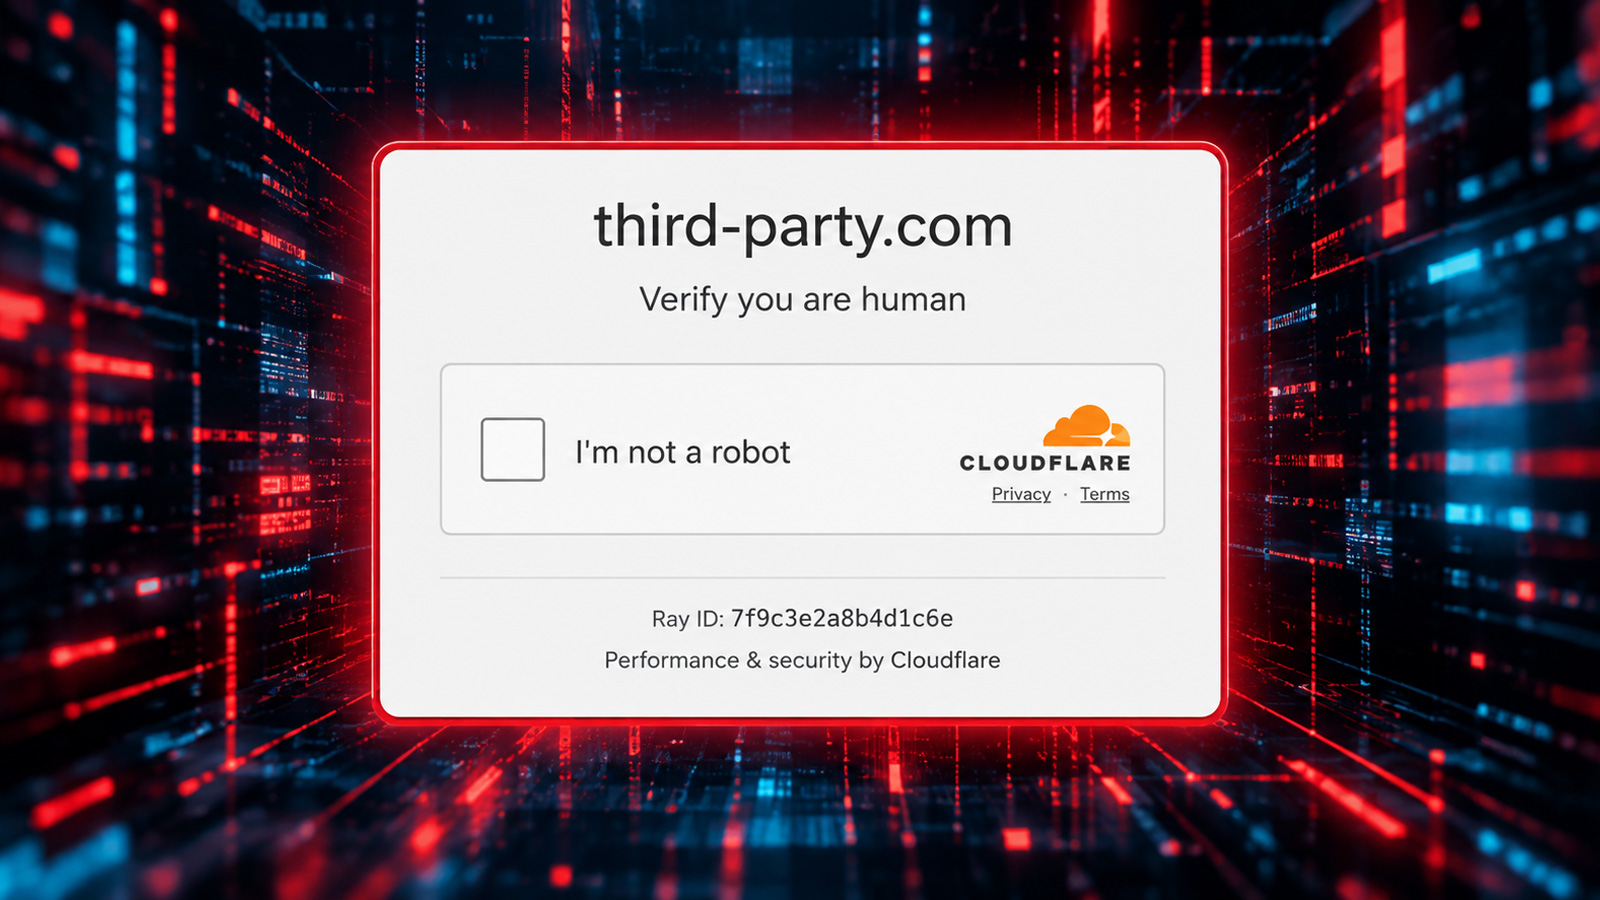
Geliştirici belgelerinde kullanılan yer tutucu alan adı artık ClickFix saldırılarına hizmet veriyor
Geliştirici belgelerinde ve kod örneklerinde yaygın olarak yer tutucu olarak kullanılan "third-party.com" alan adı, Windows kullanıcılarını PowerShell komutları çalıştırmaya kandırmaya çalışan sahte bir Cloudflare doğrulama sayfası sunuyor. [...]
Dolandırıcılık
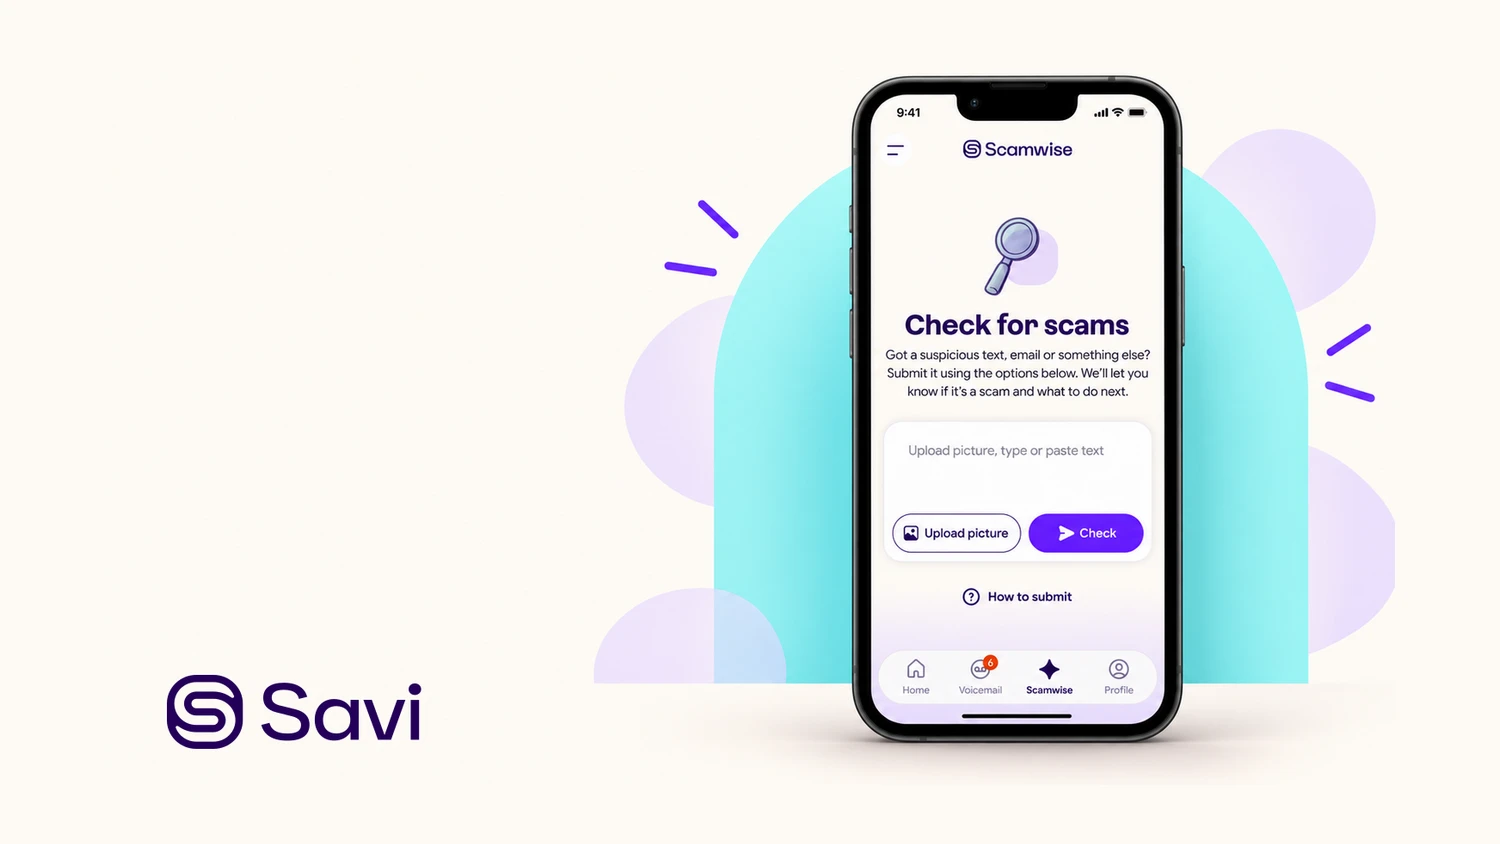
Ürün tanıtımı: Scamwise, siz tuzağa düşmeden önce kırmızı bayrakları kontrol ediyor
Scamwise, şüpheli mesajları, e-postaları, web sitelerini, telefon numaralarını, görselleri ve gerçek dünyadaki durumları dolandırıcılık belirtilerine karşı inceleyen, Savi'ye ait ücretsiz bir dolandırıcılık kontrol hizmetidir. Hizmet, hesap gerektirmeden masaüstü, mobil veya tablette herhangi bir web tarayıcısında çalışır. Scamwise, şu anda yalnızca Amerika Birleşik Devletleri'nde sunulan iOS ve Android için Savi uygulamasına dahildir. Nasıl çalışır? Kullanıcılar ...
Dolandırıcılık
Macfinger ClickFix kampanyası (22 Eylül Salı)
Giriş
Dolandırıcılık
Microsoft, EvilTokens Cihaz Kodu Kimlik Avı Hizmetini Engelledi
Microsoft, Microsoft 365 hesaplarını hedef alan bir kimlik avı olarak hizmet (phishing-as-a-service) platformuna karşı yürütülen koordineli bir engelleme çabasının parçası olarak 50 web sitesine el koydu ve 150'den fazla alan adını devre dışı bıraktı.
Dolandırıcılık
Bir sonraki fikri mülkiyet hırsızı, CEO'nuz gibi ses çıkarabilir
CSC'nin 2026 Çevrimiçi Fikri Mülkiyet Riski Durumu raporuna göre, kimliğe bürünme, oltalama (phishing) ve alan adı kötüye kullanımı, çevrimiçi fikri mülkiyet ihlallerinin en endişe verici türleridir. İnternet ve markalı içerikler, çevrimiçi pazar yerleri ve ücretli arama, en sık hedef alınan kanallardı. CSC, 20... yılının ikinci çeyreğinde fikri mülkiyet hukuku konusunda uzmanlaşmış 300 üst düzey yöneticiyle anket yaptı.

Dolandırıcılık
Dolandırıcılar, maliyetli ve doğrulanmamış yapay zeka abonelikleri satmak için gerçek Google oturum açma işlemlerini kullanıyor
Dolandırıcılar, yılda 2.000 dolara varan doğrulanmamış yapay zeka abonelikleri satmak için 249 dolarlık bir web sitesi araç seti kullanıyor ve siteleri inandırıcı kılan şey, gerçek bir Google oturum açma ekranı olması. Malwarebytes, bu şekilde oluşturulmuş, tamamı aynı araç setine ve yakından ilişkili geliştirici ayrıntılarına bağlı 100'den fazla web sitesi buldu. Ağ, aralarında GPT-6 Astra, DaVi... gibi mevcut ürünlerin adlarını kopyalayan siteleri de içeriyor

Dolandırıcılık
N0va Phishkit ABD ve AB İşletmelerini Hedef Alıyor: Kimlik Güvenliği İçin Yeni Bir Meydan Okuma
N0va, güvenilir servisleri taklit eden ve meşru kimlik doğrulama akışlarını kötüye kullanan oltalama kampanyalarıyla Kuzey Amerika ve Avrupa'daki kuruluşları hedef alıyor. Başarılı saldırılar, tehdit aktörlerinin bariz kötü amaçlı yazılım faaliyetlerine güvenmeden geçerli hesaplara erişmesini sağlayabilir.
Buradan hareketle, ele geçirilen tek bir kimlik, hassas verilere, iş sistemlerine ve ek bulut kaynaklarına kapı aralayabilir
🔐
Dolandırıcılık
Sahte CAPTCHA Dolandırıcılıkları
Eski bir dolandırıcılığın yeni bir çeşidi: Hiçbir şeyden şüphelenmeyen bir kullanıcının kötü amaçlı bir programı indirip çalıştırmasını sağlamak için bir CAPTCHA çerçevesi kullanmak.