Son Haberler
7328 haber bulundu
Saldırganlar P2P Erişimi ve Kimlik Doğrulama Zayıflıklarını Kullanarak Ukrayna'daki Dahua IP Kameralarını Ele Geçirdi
Ukrayna Bilgisayar Acil Durum Müdahale Ekibi (CERT-UA), Dahua tarafından üretilen video gözetim sistemlerine yetkisiz uzaktan erişim konusunda bir uyarı uyarısı yayınladı.
Ukrayna Devlet Özel İletişim Servisi (SSSCIP), "Video akışına erişimi olan IP kameraların ve DVR'lerin güvenliğinin ihlal edildiği, cihaz yapılandırmasının değiştirildiği ve üçüncü taraf hesapların oluşturulduğu vakalar kaydedildi"
Siber Suç
Çeşitli yapay zeka güvenlik pazarı kategorileri daha büyük platformlara yöneliyor
Help Net Security ile yapılan bu röportajda, KuppingerCole Analysts Baş Analisti ve Uygulama Lideri Yapay Zeka Jonathan Care, yapay zeka güvenlik girişimlerini Gartner'da tanımlanmasına yardımcı olduğu ilk dolandırıcılık pazarıyla karşılaştırıyor. Hangi kategorilerin ürün olarak hayatta kalacağını, hangilerinin daha büyük platformlarda özellik haline geleceğini açıklıyor. Care, üçüncü çeyrek finansmanının daha az ve daha büyük turlara ayrılacağından, İsrail'in siber havalandırmadaki payından bahsediyor...
Siber Suç
Microsoft Authenticator güvenlik açığı, hileli Android uygulamalarının iş hesabı erişimini çalmasına neden oluyor
Android'de Microsoft Authenticator kullanıyorsanız güncelleştirin. Enclave'deki araştırmacılar, telefonunuzdaki herhangi bir uygulamanın iş hesabınızı sessizce ele geçirmesine izin veren bir kusur buldu. Uygulamanın izne ihtiyacı yoktu ve hiçbir şeye dokunmanıza gerek yoktu. İşte olanlar: Authenticator altı basamaklı kodları göstermekten fazlasını yapar. Android'de aynı zamanda bir "komisyoncu" görevi de görür. Teams, Outlook veya başka bir şey olduğunda...
Siber Suç
LLM acente güvenliğinin korkuluklardan daha fazlasına ihtiyacı var
Concentric AI Baş Bilimcisi Madhu Shashanka, LLM araçlarının ve aracılarının güvenliğini sağlamanın neden modelden çok verilerinize bağlı olduğunu açıklıyor. Korkuluklar ve enjeksiyon tespiti gibi model davranışı üzerindeki kontroller, kötü sonuçların oranını azaltır ancak asla sıfıra ulaşmaz. Bir temsilcinin erişebileceği belgelere, sistemlere ve kimlik bilgilerine sahip olduğunuz için, içeri girenlere ilişkin kontroller farklıdır. Hızlı enjeksiyonu kapsıyor...
Siber Suç
Amutable Foundations, SSH ve paket yöneticisi olmayan bir Linux sistemidir
Her makinenin çalıştırdığı yazılım ve yapılandırmaya ilişkin imzalı bir rapor gönderdiği ve raporun doğrulanmasını kolaylaştırmak için yerel donanımdan faydalandığı bir Linux sistemi olan Amutable Foundations'ın özel önizlemesi için Amutable açılan kayıtlar. Şirket, mühendislerinin çekirdekte, systemd'de ve görüntü oluşturma araçlarında kod yazdığını ve koruduğunu söylüyor. Bir Linux filosu işletiyorsanız, bu, kontrol ettiğiniz şeyleri değiştirir...
Siber Suç
Güvenlik açığından yararlanmanın %71'i, açıklamanın ardından bir hafta içinde başlıyor
Rapid7'nin 2026 3. Çeyreği Üç Aylık Tehdit Görünümü Raporu'na göre, saldırganlar yeni açıklanan güvenlik kusurlarından birkaç gün içinde yararlanıyor ve kuruluşlara yanıt vermek için çok az zaman bırakıyor. Şirket, yüksek önemdeki güvenlik açıklarının kamuya açıklanması ile istismar edilmesi arasında ortalama üç gün geçtiğini ve izlenen istismarın %71'inin ilk hafta içinde gerçekleştiğini bildirdi. Kümülatif kullanım oranı (S...

Siber Suç
Şu anda mevcut olan siber güvenlik işleri: 27 Ekim 2026
Siber Güvenlik Uzmanı / Sızma Test Cihazı Barrion | İsveç | Yerinde – Artık başvuru kabul etmiyor Bir Siber Güvenlik Uzmanı / Sızma Test Cihazı olarak, web uygulamalarını ve API'leri kimlik doğrulama, yetkilendirme ve iş mantığı güvenlik açıkları açısından test edeceksiniz. Karmaşık saldırı yollarını belirleyecek ve bulguları doğrulayacaksınız. Yapay zeka odaklı güvenlik testlerini değerlendirecek, yanlış araştırmaları araştıracaksınız...

CISA, Uzaktan Kod Yürütmeyi Etkinleştiren İki PHP2Shell Kusurunun Aktif Olarak Kullanıldığını Doğruladı
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), Pazartesi günü, yakın zamanda yamalı PHP2Shell kusurlarının aktif olarak kullanıldığını, bunları Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekleyerek doğruladı.
Her ikisi de CVSS puanlama sisteminde 9,2 olarak derecelendirilen PHP güvenlik açıkları, etkilenen dağıtımlarda kimliği doğrulanmamış uzaktan kod yürütülmesini kolaylaştırıyor -
CVE-2026-109618 - Yetersiz bellek
Siber Suç
GPT-6.1 Terra, OpenAI'nin Kritik siber eşiğini karşılıyor ve GPT-5.6 Terra'dan daha ucuz
OpenAI, masaüstü yazılımı çalıştıran bir model olan GPT-6.1 Terra'yı ChatGPT Work ve Codex'teki tüm Plus, Pro, Enterprise ve Edu kullanıcılarına ve API'si aracılığıyla gpt-6.1-terra olarak geliştiricilerin kullanımına sundu. API fiyatları GPT-5.6 Terra ve GPT-6.1 Sol'un yüzde 50 altındadır: Bir milyon giriş tokenı başına 1 ABD Doları, önbelleğe alınmış bir milyon giriş tokenı başına 0,05 ABD Doları ve bir milyon çıkış tokenı başına 5 ABD Doları. Belirteçler metin parçalarıdır ve ...
27 Ekim 2026 Salı için ISC Stormcast https://isc.sans.edu/podcastdetail/10152, (27 Ekim Salı)
(c) SANS İnternet Fırtınası Merkezi. https://isc.sans.edu Creative Commons Atıf-Gayri Ticari 3.0 Amerika Birleşik Devletleri Lisansı.
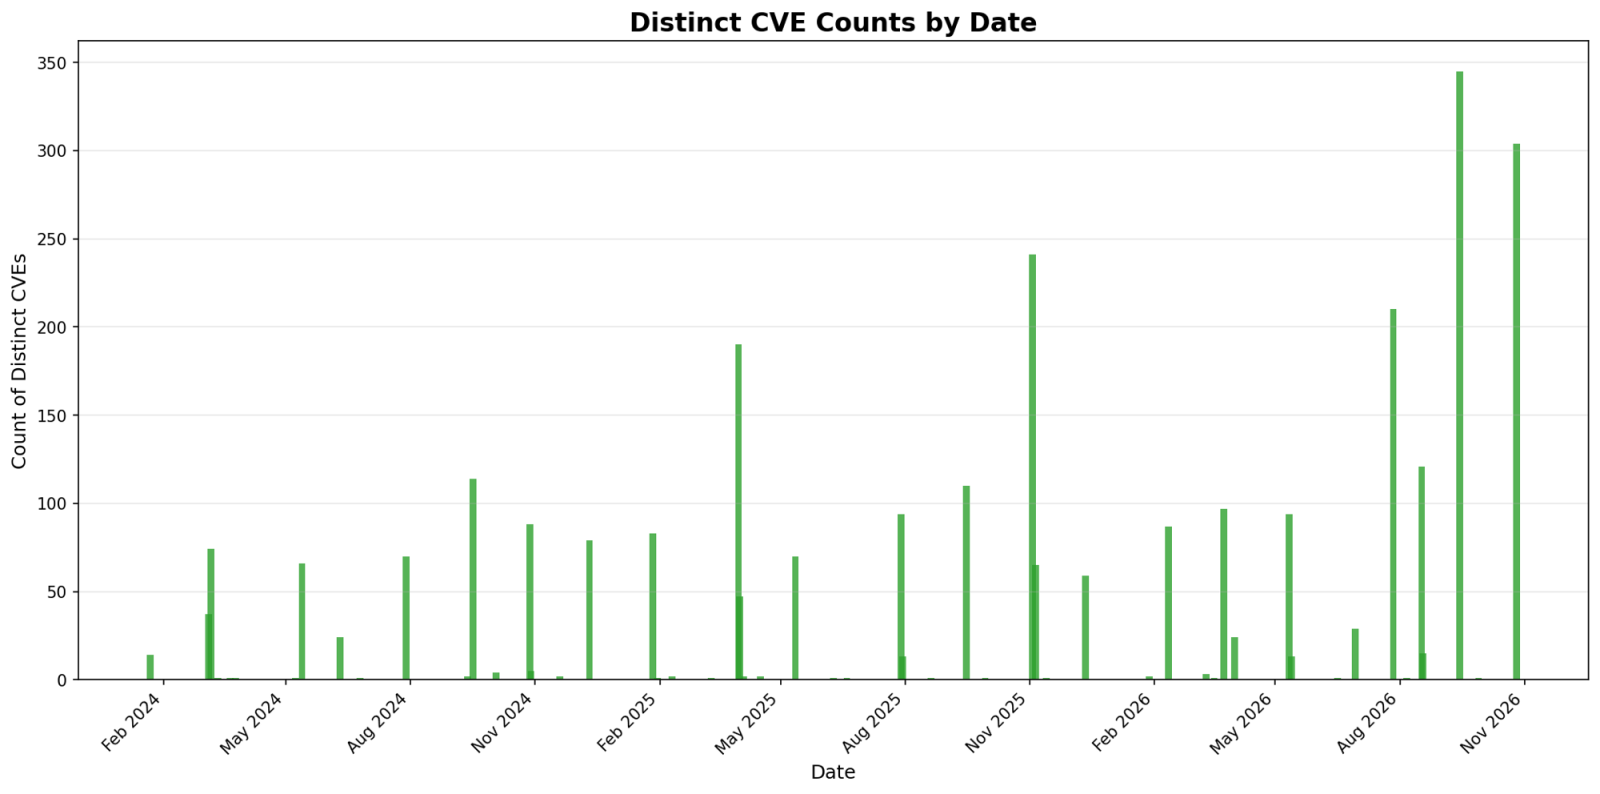
Ekim 2026 için Apple Yamaları (26 Ekim Pazartesi)
Apple bugün 304 güvenlik açığı için yamalar yayınladı. Bu sayı hâlâ önceki Apple güncellemeleriyle aynı doğrultudadır ve son Apple güncellemesinden yaklaşık bir ay sonra gelir.

Siber Suç
Siber Güvenlik Sorunu, Büyük Bir New Mexico Hastanesini Hastaları Yönlendirmeye ve Kliniklerini Kapatmaya Zorladı
New Mexico Üniversitesi Sağlık Sistemi, insanlara Albuquerque'deki ana hastanelerine gelmemelerini söyledi ve 30'dan fazla klinikteki randevuları iptal etti. Siber Güvenlik Sorunu, Büyük Bir New Mexico Hastanesini Hastaları Yönlendirmeye ve Kliniklerini Kapatmaya Zorladı başlıklı yazı ilk olarak SecurityWeek'te yayınlandı.