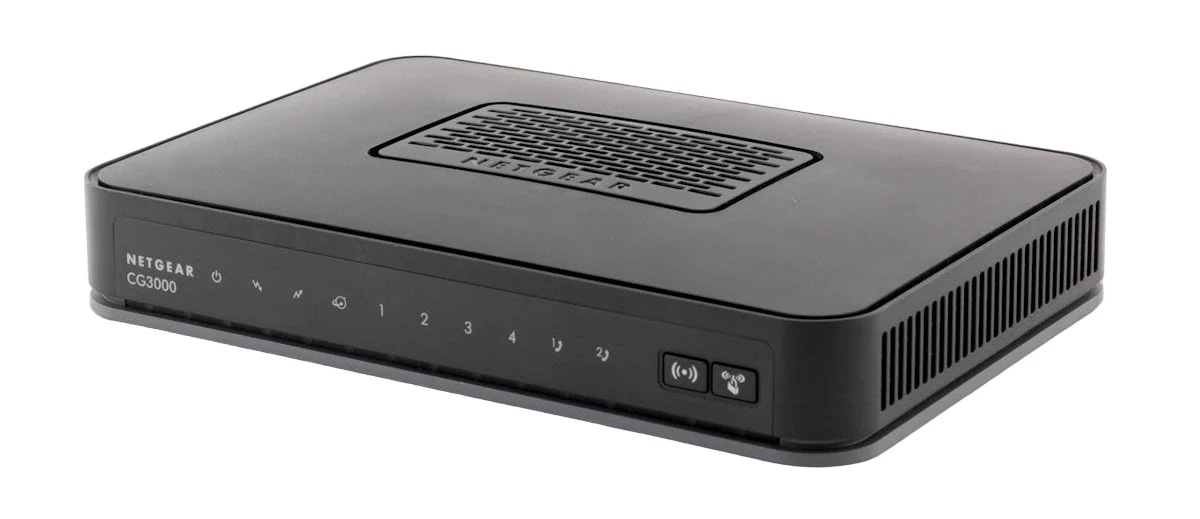
Geçmişi 2010 yılına dayanan bir Broadcom Wi-Fi kusuru, Wi-Fi menzilindeki saldırganların kimlik doğrulaması olmadan savunmasız yönlendiriciler üzerinde kod yürütmesine olanak tanıyor. Araştırmacı Quentin Kaiser, Paris'teki Hexacon'da, Broadcom'un SDK'sında en az 2010'dan beri mevcut olan tescilli 802.11 uygulamasındaki bir güvenlik açığını belgeleyen bir konuşma sundu. Bu hata, bir saldırganın […]
2010 yılına dayanan bir Broadcom Wi-Fi kusuru, Wi-Fi menzilindeki saldırganların, kimlik doğrulaması olmadan savunmasız yönlendiriciler üzerinde kod yürütmesine olanak tanıyor. Araştırmacı Quentin Kaiser, Paris'teki Hexacon'da, Broadcom'un SDK'sında en az 2010'dan beri mevcut olan tescilli 802.11 uygulamasındaki bir güvenlik açığını belgeleyen bir konuşma sundu. Bu hata, bir saldırganın […]
Siber Suç
16 Yıllık Broadcom Wi-Fi Hatası, Saldırganların Yönlendiricileri Parola Olmadan Ele Geçirmesine Olanak Sağlıyor
Orijinal Kaynak
Bu haber otomatik olarak Security Affairs üzerinden derlenmiştir.
İlgili Haberler
Siber suçlular, marka kimlik avı saldırılarında Apple ve Google yerine Microsoft'u tercih ediyor
1 gün önce
Saldırganlar Çalınan ConnectWise Uygulama Kimlik Bilgileriyle Microsoft 365'i Hedefliyor
1 gün önce
Japonya'nın SiteGuard WAF kusuru CVE-2026-106931 halihazırda istismar ediliyor
1 gün önce
Bearer CLI: Ücretsiz, kaynakta mevcut kod güvenliği tarama aracı (SAST)
1 gün önce