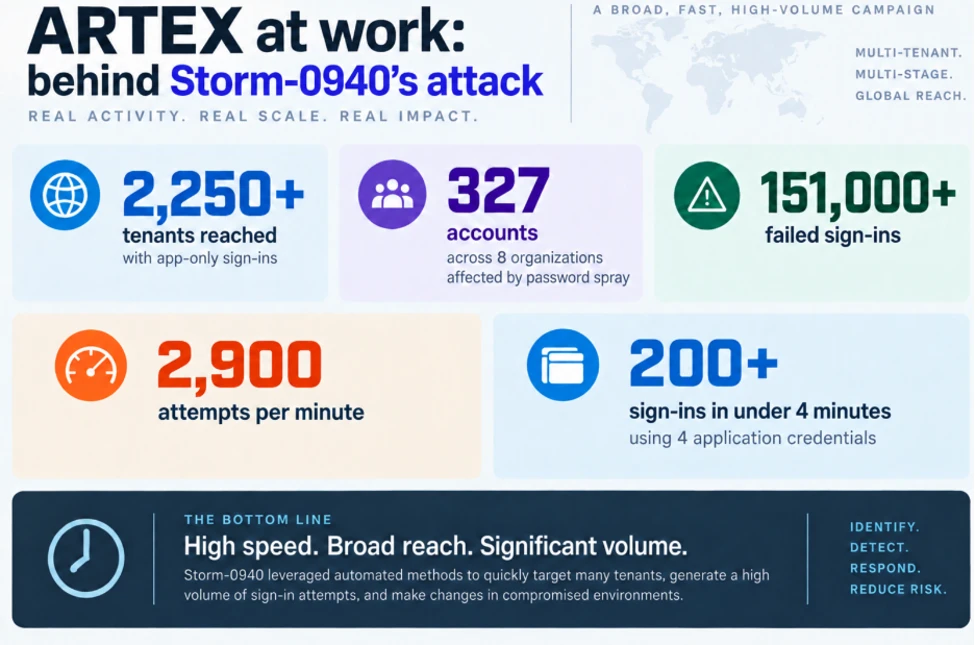
Çin bağlantılı Storm-0940, çalınan ConnectWise kimlik bilgilerinden makine hızında yararlanarak 2.250 Microsoft 365 kiracısını hedeflemek için AI aracı ARTEX'i kullandı. Microsoft, ConnectWise Bulut Yedekleme tedarik zinciri ihlalinin arkasındaki aktör olarak Çin devletine bağlı bir grup olan Storm-0940'ı adlandıran ayrıntılı bir teknik rapor yayınladı. Grup, açık kaynaklı yapay zeka destekli bir sızma testi çerçevesi olan ARTEX'i kullanarak güvenlik önlemlerini aldı.
Çin bağlantılı Storm-0940, çalınan ConnectWise kimlik bilgilerinden makine hızında yararlanarak 2.250 Microsoft 365 kiracısını hedeflemek için AI aracı ARTEX'i kullandı. Microsoft, ConnectWise Bulut Yedekleme tedarik zinciri ihlalinin arkasındaki aktör olarak Çin devletine bağlı bir grup olan Storm-0940'ı adlandıran ayrıntılı bir teknik rapor yayınladı. Grup, saldırıları gerçekleştirmek için açık kaynaklı, yapay zeka destekli bir sızma testi çerçevesi olan ARTEX'i kullandı […]
Siber Suç
Microsoft, AI Sızma Testi Aracı ARTEX'i Kullanarak ConnectWise İhlalini Çin Bağlantılı Gruba Bağladı
Orijinal Kaynak
Bu haber otomatik olarak Security Affairs üzerinden derlenmiştir.
İlgili Haberler
INTERPOL Serengeti III Operasyonu Siber Suçlara Yönelik Baskında 1.462 Tutuklama ve 105 Milyon Dolar Kurtarma Sağladı
2 saat önce
Drone programı uyumluluğu: Bir CTO'nun çoğu ajansın yanlış anladığını söylediği şey
3 saat önce
Yapay zeka, hem genç hem de deneyimli seviyelerde siber güvenlik işlerini alıyor
4 saat önce

Haftanın yeni infosec ürünleri: 23 Ekim 2026
4 saat önce